Điểm chính
Theo Blog Tiền Ảo, các thiết bị Ledger giả hoặc bị chỉnh sửa vật lý có thể chứa phần cứng gián điệp, làm dấy lên giả thuyết về tấn công chuỗi cung ứng.
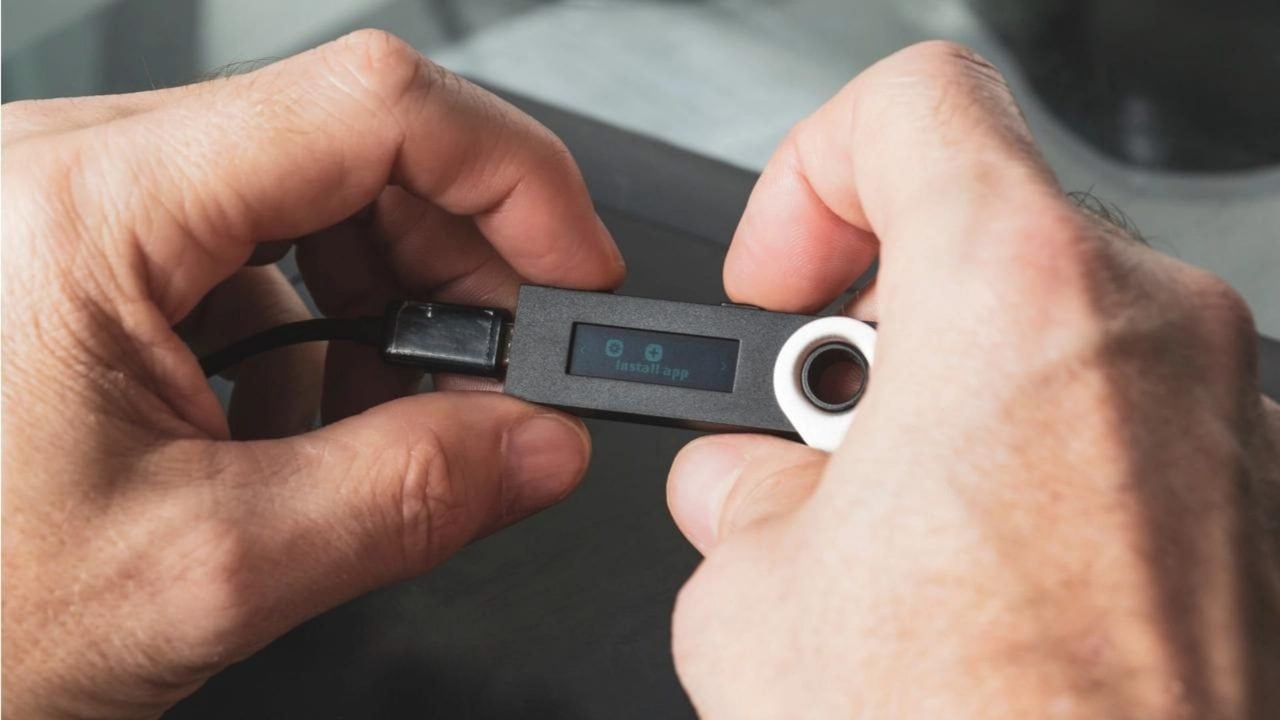
Theo thông tin từ Blog Tiền Ảo, một giả thuyết mới đang thu hút sự chú ý trong vụ đánh cắp hàng chục triệu USD liên quan đến các thiết bị Ledger bị can thiệp. Vào ngày 8/10, cựu CEO Mt. Gox là Mark Karpelès đã cảnh báo về một số thiết bị Ledger giả hoặc bị chỉnh sửa vật lý đang lưu hành trên thị trường. Theo ông Karpelès, các thiết bị này có thể được gắn SIM ẩn và phần cứng gián điệp phía dưới màn hình, cho phép thu thập dữ liệu hiển thị trong quá trình thiết lập ví, bao gồm recovery phrase, rồi gửi về cho kẻ tấn công. Thiết bị mà ông kiểm tra được cho là có nguồn gốc từ Malaysia với bao bì nguyên vẹn. Đáng chú ý, các thiết bị bị chỉnh sửa này vẫn có thể vượt qua Ledger Genuine Check do hệ thống chỉ xác minh chip bảo mật. Bài đăng của Karpelès đã thu hút khoảng 90.000 lượt xem, dẫn đến suy đoán rằng nhóm tấn công có thể đã nhanh chóng chuyển tài sản sau khi phương thức bị lộ. Tuy nhiên, Blog Tiền Ảo ghi nhận chưa có bằng chứng xác nhận cảnh báo này trực tiếp kích hoạt các vụ rút tiền quy mô lớn, và nguyên nhân chính xác vẫn cần thêm điều tra kỹ thuật.
Nguồn & kiểm chứng thông tin
https://blogtienao.com/he-lo-tinh-tiet-it-nguoi-biet-ve-vu-hack-vi-ledger-dinh-dam-vi-sao-lai-la-luc-nay/